Menerima pembayaran kartu di situs web Anda tanpa kejutan: 3D Secure, penipuan, dan chargeback
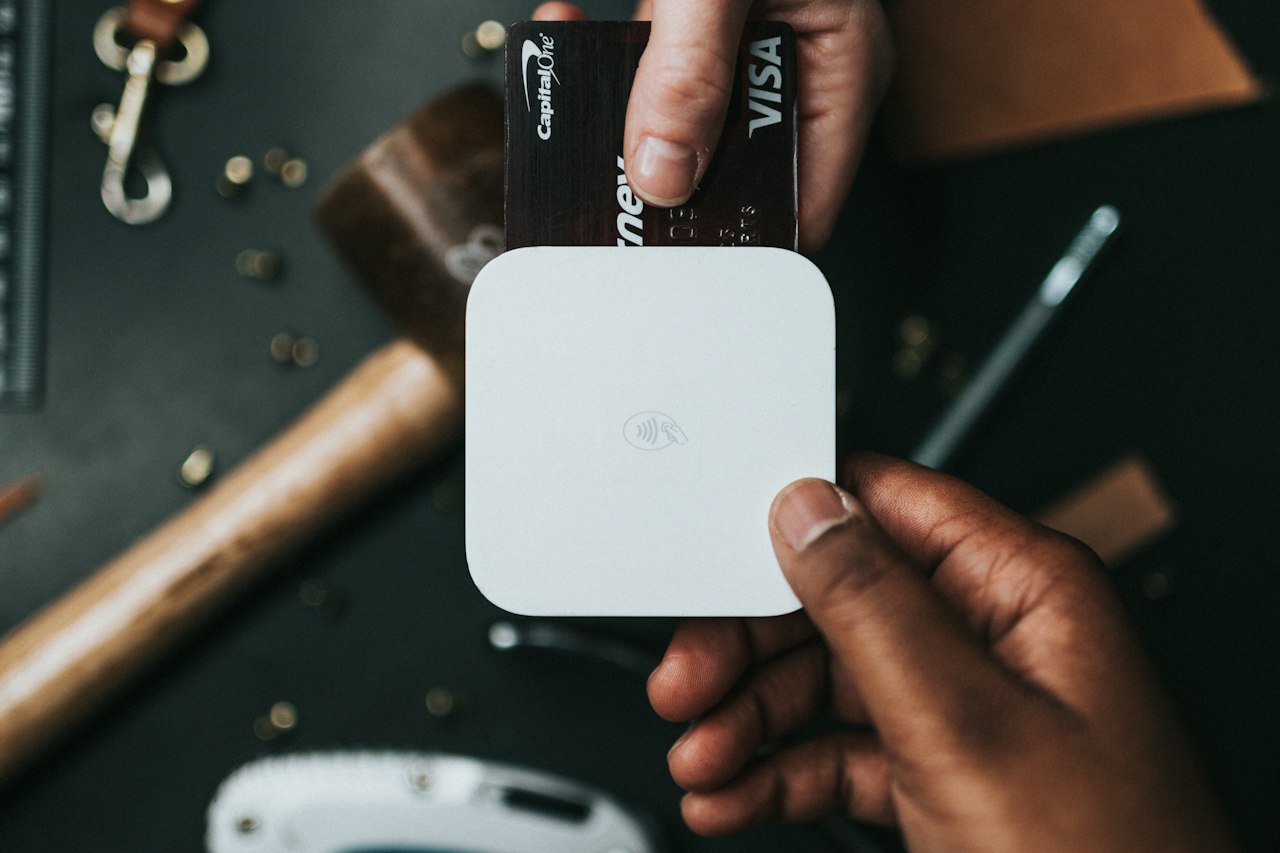
Apa itu autentikasi kuat yang diminta bank, mengapa sebaiknya tidak menyimpan data kartu di situs web Anda sendiri, dan cara mengurangi pesanan penipuan serta chargeback di toko kecil.
Berjualan di internet berarti menerima pembayaran dengan kartu, dan menerima pembayaran dengan kartu membawa dua risiko yang baru disadari banyak bisnis belakangan: pesanan yang dibuat dengan kartu curian dan chargeback, yaitu ketika pemilik kartu mengajukan keberatan ke bank dan uangnya ditarik kembali dari Anda. Keduanya tidak bisa dihilangkan sepenuhnya, tetapi bisa sangat dikurangi dengan keputusan-keputusan sederhana.
Jangan simpan data kartu: biarkan payment gateway yang melakukannya
Aturan pertama adalah data kartu tidak boleh melewati server Anda. Payment gateway yang dikenal (milik bank, Stripe, Redsys, PayPal, dan sejenisnya) menyediakan formulir sendiri atau halaman pembayaran tempat pelanggan memasukkan data kartu langsung ke sistem mereka. Situs web Anda hanya menerima konfirmasi.
Dengan begitu, jika suatu hari ada yang membobol situs Anda, ia tidak akan menemukan nomor kartu untuk dicuri. Dan Anda terhindar dari keharusan memenuhi persyaratan keamanan pembayaran yang dirancang untuk perusahaan yang jauh lebih besar. Jika situs Anda menyimpan data kartu di basis datanya sendiri "agar pelanggan tidak perlu mengetiknya lagi", sekaranglah saatnya meninjaunya.
3D Secure: konfirmasi yang diminta bank
Anda pasti pernah melihatnya sebagai pembeli: Anda membayar dan bank meminta Anda mengonfirmasi lewat aplikasinya atau dengan kode. Itulah autentikasi kuat yang diwajibkan oleh peraturan pembayaran Eropa (dikenal sebagai PSD2) untuk sebagian besar pembelian online, dan dalam praktiknya dilakukan dengan sistem 3D Secure.
Bagi pedagang, ada keuntungan penting: ketika pembayaran sudah diautentikasi dengan cara ini, dalam banyak kasus penipuan tanggung jawabnya beralih dari pedagang ke bank penerbit kartu. Karena itu, pastikan fitur ini aktif di payment gateway Anda dan jangan menonaktifkannya demi "mengurangi hambatan".
Tanda-tanda pesanan yang mencurigakan
Tidak ada sistem yang sempurna, jadi ada baiknya meninjau secara manual pesanan yang tidak biasa, terutama saat musim ramai:
- Nilai pesanan jauh di atas rata-rata pesanan Anda, atau beberapa unit dari produk mahal yang sama.
- Alamat pengiriman yang sama sekali tidak berhubungan dengan alamat penagihan, atau pengiriman kilat ke titik pengambilan.
- Beberapa percobaan pembayaran gagal berturut-turut dengan kartu yang berbeda.
- Alamat email yang tidak masuk akal atau baru dibuat, dan nomor telepon yang tidak menjawab.
Jika ragu, menelepon pelanggan sebelum mengirim barang menyelesaikan banyak kasus. Pembeli yang sah akan memahaminya; penipu biasanya menghilang.
Cara menghindari chargeback yang bukan penipuan
Banyak chargeback tidak berasal dari penipu, tetapi dari pelanggan yang tidak mengenali tagihan atau yang tidak berhasil menghubungi Anda. Untuk menguranginya:
- Pastikan nama yang muncul di mutasi rekening mudah dikenali dan mirip dengan nama situs web Anda.
- Kirim konfirmasi pesanan dan konfirmasi pengiriman dengan nomor pelacakan.
- Sediakan kontak yang terlihat jelas dan balas dengan cepat: lebih baik ada pengembalian dana daripada chargeback.
- Simpan bukti pengiriman dan komunikasi dengan pelanggan, kalau-kalau Anda perlu membela diri.
Periksa juga aksesnya
Akun payment gateway Anda sama pentingnya dengan rekening bank Anda. Aktifkan verifikasi dua langkah, jangan bagikan akun utama kepada siapa pun, dan berikan setiap orang hanya izin yang mereka butuhkan. Akses yang dicuri ke payment gateway memungkinkan, misalnya, melakukan pengembalian dana ke kartu orang lain.
Jika Anda ingin toko Anda menerima pembayaran dengan aman dan tanpa repot, di pablopedrosa.com Anda bisa menceritakan kasus Anda tanpa komitmen.
Ulasan
Punya proyek dalam pikiran?
Beri tahu saya apa yang Anda butuhkan dan saya akan membalas dalam waktu kurang dari 24 jam.
Hubungi saya